La red NSA Net es usada por empleados de la agencia estadounidense para intercambiar información confidencial y realizar operaciones de inteligencia
La red NSA Net es usada por empleados de la agencia estadounidense para intercambiar información confidencial y realizar operaciones de inteligencia
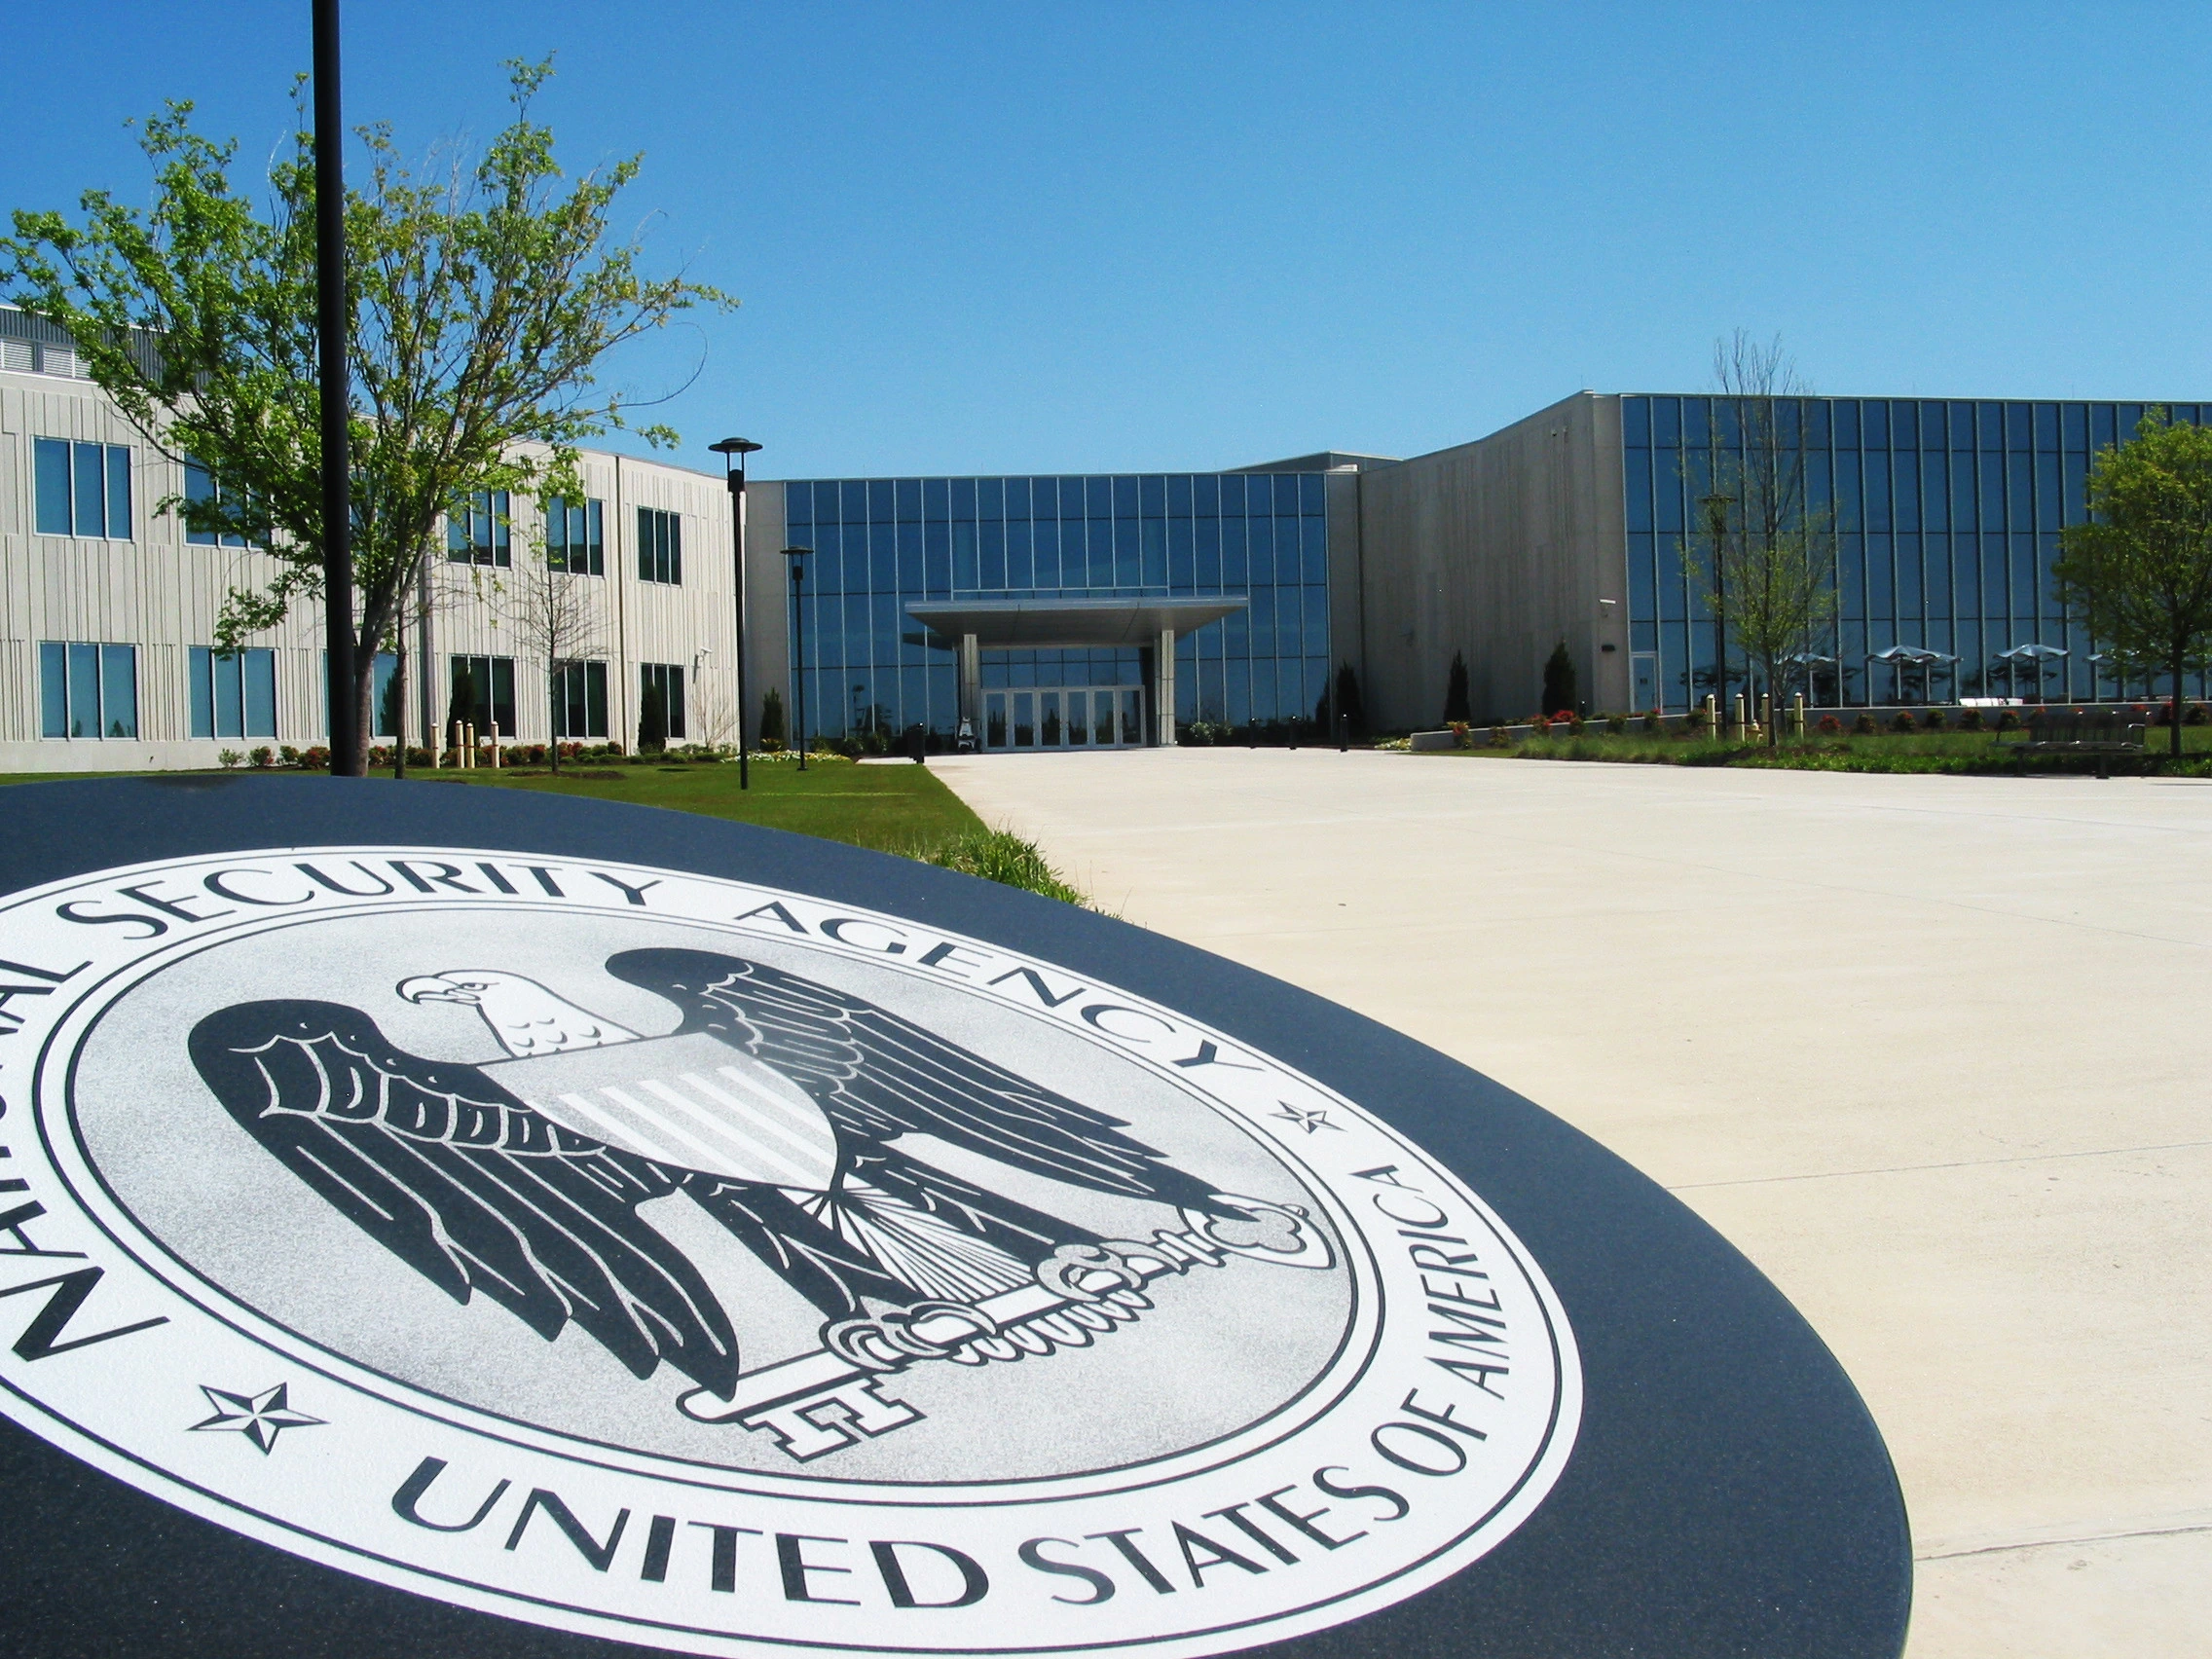
La red de comunicaciones internas de la Agencia de Seguridad Nacional de Estados Unidos (NSA, por sus siglas en inglés), utilizada para transmitir información altamente clasificada, sufrió una interrupción este martes.
El sistema, conocido como NSA Net, permite a los trabajadores de la agencia intercambiar información confidencial y constituye una herramienta fundamental para sus operaciones de inteligencia.
De acuerdo con seis fuentes consultadas por CNN, no existen –hasta el momento–indicios de que la interrupción haya sido provocada por un ciberataque.
Ante la situación, la NSA implementó horarios escalonados de llegada para parte de su personal, con el propósito de evitar que miles de empleados intentaran conectarse simultáneamente mientras se atiende el problema. La medida fue identificada internamente como “Code Gray”, según CBS News.
"Si bien algunos sistemas internos se vieron afectados, las capacidades críticas para la misión siguen plenamente operativas y nuestra capacidad para defender la seguridad nacional se mantiene intacta", sostuvo un funcionario a la cadena de televisión.
Asimismo, dos fuentes atribuyeron la interrupción a trabajos rutinarios de actualización del sistema, aunque las circunstancias exactas todavía no estaban claras.
La falla no habría comprometido la capacidad de la agencia para transmitir información urgente al presidente Donald Trump, quien se encuentra de gira por Asia. Dos funcionarios estadounidenses, uno en activo y otro retirado, explicaron a CNN que existen redes de respaldo y mecanismos alternativos para mantener las comunicaciones seguras.
De manera paralela, algunas operaciones fueron trasladadas a otras instalaciones de la NSA distribuidas en territorio estadounidense, de acuerdo con fuentes conocedoras del incidente.
Hasta el momento, no se ha precisado cuánto tiempo permaneció inactiva la red ni cuándo se prevé que recupere por completo su funcionamiento.
La interrupción ocurre después de varios problemas tecnológicos registrados en Estados Unidos durante los últimos días. El 12 de noviembre, una falla en los servicios de Microsoft afectó plataformas como Outlook y Teams, lo que impidió a usuarios de distintos países acceder con normalidad a sus herramientas de trabajo.
Un día después, el 13 de noviembre, problemas en los sistemas de comunicaciones y radares de la Administración Federal de Aviación (FAA) provocaron la suspensión de vuelos en distintas partes del país. La interrupción se prolongó durante varias horas y fue relacionada con fallas técnicas en equipos de telecomunicaciones, según el mismo reporte.
A estos incidentes se sumaron dificultades en las operaciones bancarias de JPMorgan Chase el 16 de noviembre, cuando clientes reportaron problemas para realizar transacciones.
La institución atribuyó la situación a un error de software en sus sistemas de hardware y descartó indicios de un ciberataque.
Aunque las fallas han afectado sectores estratégicos como el transporte, los servicios financieros y las comunicaciones de inteligencia, hasta ahora no existen pruebas de que los incidentes estén relacionados entre sí o respondan a una operación coordinada.
Un ciberataque contra cerca de 200 sitios web de empresas y medios internacionales expuso a sus visitantes a códigos maliciosos que buscaban robar información financiera, datos personales e incluso comprometer dispositivos de Apple, de acuerdo con un reporte de Reuters
Entre las organizaciones afectadas se encuentran la cadena británica BBC, la plataforma de videoconferencias Zoom, el banco HSBC, la aerolínea Air France-KLM, CNN, IKEA, Salesforce y Equifax. En total, los investigadores identificaron 178 organizaciones cuyos sitios estuvieron expuestos al ataque.
La operación fue detectada por el investigador en ciberseguridad Scott Helme, quien explicó que los atacantes aprovecharon una vulnerabilidad en Optimizely, una plataforma utilizada por distintas compañías para realizar pruebas y personalizar sus páginas de internet.
Mediante la inyección de código JavaScript malicioso, los responsables del ataque intentaron interceptar números de tarjetas bancarias, robar cookies de navegación y capturas de pantalla, además de sustituir direcciones de pago de criptomonedas por cuentas controladas por los delincuentes.
Tras darse a conocer el incidente, Optimizely confirmó que una persona no autorizada aprovechó una vulnerabilidad de su plataforma para insertar código malicioso en proyectos de algunos clientes. La empresa aseguró que corrigió el problema, eliminó el código comprometido y notificó a las organizaciones afectadas.
Otras compañías también informaron sobre las medidas adoptadas. Salesforce señaló que investigaba modificaciones no autorizadas y deshabilitó preventivamente los scripts de Optimizely. Equifax suspendió el uso de la plataforma y aseguró que no encontró evidencias de que sus propios sistemas hubieran sido comprometidos.
HSBC informó que los scripts no autorizados ya no se encontraban activos en sus sitios web.
Aunque la mayor parte del código malicioso ya había sido retirada, los investigadores señalaron que todavía no se había determinado cuántos usuarios resultaron afectados ni el alcance total del robo de información.
También podría interesarte:
Recomendar Nota
Contacto